Səbət
Səbətiniz boşdur!
Bunu düzəltmək üçün heç vaxt gec deyil :)


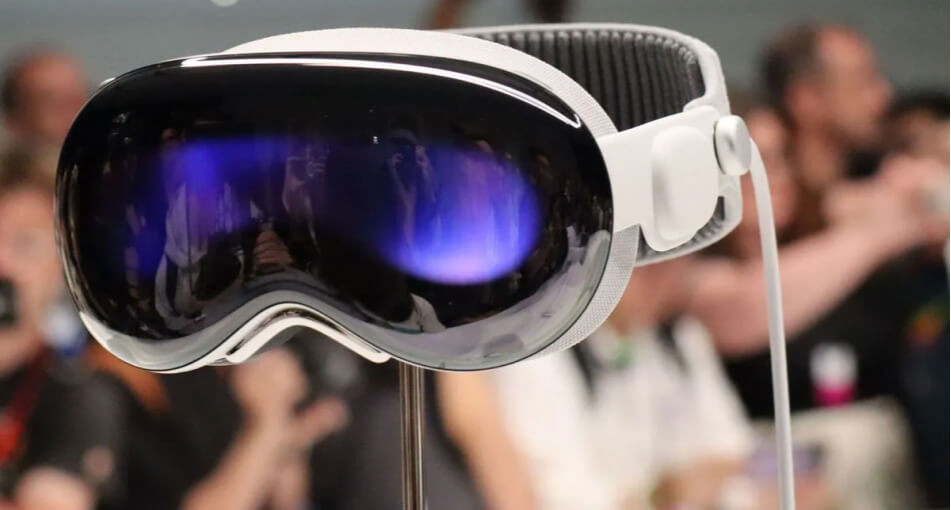
Apple Vision Pro üçün ilk video-icmalların yayımlanmasından cəmi bir neçə gün sonra Apple təhlükəsizliklə bağlı təcili yeniləmə buraxmağa məcbur qaldı. Səbəb — istifadəçilərin şəxsi məlumatlarını risk altına sala bilən ciddi boşluğun aşkar edilməsi oldu.
Məlumatlara əsasən, problem Safari brauzerinin əsasını təşkil edən texnologiyada mövcud idi. Bu boşluq vasitəsilə hakerlər zərərli saytlar üzərindən məlumatlara çıxış əldə edə bilərdilər. Mütəxəssislər istisna etmir ki, bu zəiflik yeniləmə yayımlanmamışdan əvvəl artıq istismar olunmuş ola bilər.
Maraqlıdır ki, boşluq yalnız Vision Pro ilə məhdudlaşmırdı. Daha əvvəl eyni təhlükəsizlik problemi iPhone, iPad, Mac kompüterləri və Apple TV üçün də aradan qaldırılmışdı. Bu isə problemin Apple ekosistemində geniş yayıldığını göstərir.
Apple hücumların məqsədli şəkildə Vision Pro-ya yönəlib-yönəlmədiyini açıqlamayıb. Lakin məlumdur ki, boşluğun mənbəyi olan WebKit tez-tez hakerlərin hədəfinə çevrilir. Çünki bu komponent uğurla sındırıldıqda cihazın idarəsinə və şəxsi məlumatlara çıxış imkanı yarada bilər.
Belə boşluqlar xüsusilə təhlükəlidir: istifadəçi sadəcə şübhəli bir sayta daxil olduqda və ya riskli tətbiqdən istifadə etdikdə ciddi problemlərlə üzləşə bilər. Apple keçmişdə də oxşar hallarla qarşılaşıb. Məsələn, 2023-cü ilin əvvəlində köhnə iPhone və iPad modellərini təhlükə altına alan boşluq aradan qaldırılmışdı.
Bundan əlavə, həmin ilin payızında təhlükəsizlik araşdırmaçıları Apple cihazlarından şifrələri və digər həssas məlumatların oğurlanmasına imkan verən üsul aşkar etmişdilər. Bu hadisələr bir daha sübut edir ki, innovativ texnologiyalar daim güclü müdafiə və vaxtında yenilənmə tələb edir.


